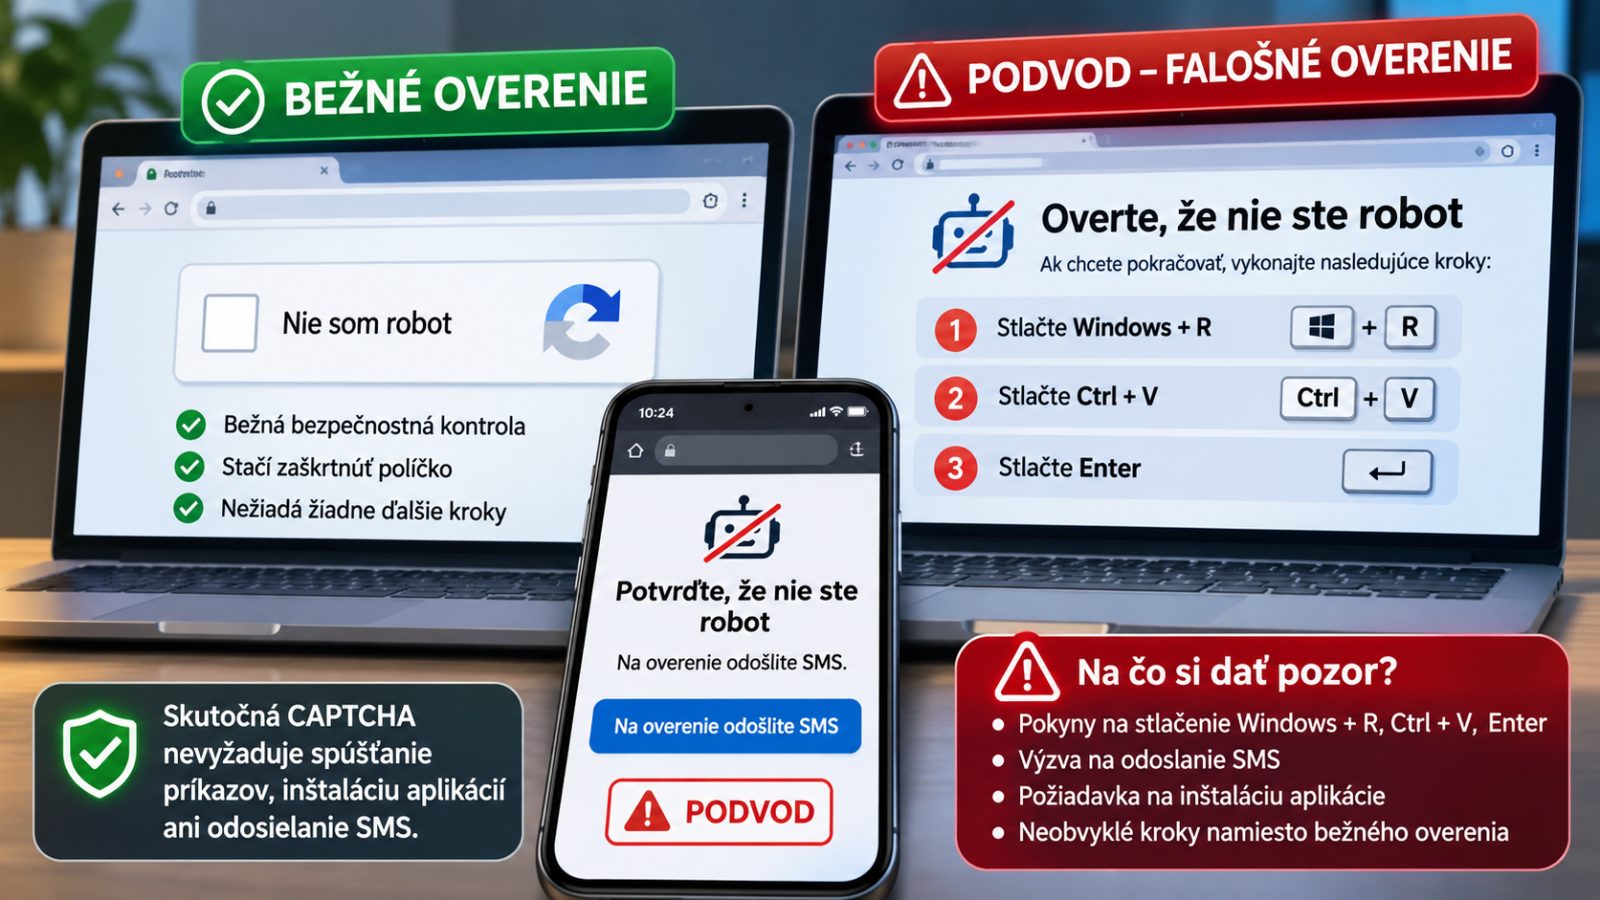
Políčko „Nie som robot“ už asi videl každý, kto používa internet. Niekedy stačí kliknúť na políčko, inokedy treba označiť obrázky so semaformi, autami alebo priechodmi pre chodcov. Takéto overenie sa nazýva CAPTCHA a jeho úlohou je rozlíšiť človeka od automatizovaného programu.

Práve na našu znalosť tohto overenia začali stavať podvodníci. Vytvoria stránku, ktorá na prvý pohľad pripomína skutočnú bezpečnostnú kontrolu, a oznámia vám, že pred pokračovaním treba potvrdiť, že nie ste robot.
Rozdiel príde o niekoľko sekúnd neskôr. Namiesto jednoduchého kliknutia vám stránka prikáže stlačiť kombináciu klávesov, vložiť skopírovaný text, spustiť príkaz, povoliť upozornenia alebo na telefóne odoslať SMS.
V tej chvíli už nejde o bežnú CAPTCHA. Ide o podvod.
A nie je to útok určený iba seniorom alebo ľuďom, ktorí sa v počítačoch nevyznajú. Práve naopak. Funguje preto, že využíva činnosť, ktorú sme na internete vykonávali už mnohokrát a považujeme ju za bežnú.
Zapamätajte si jedno jednoduché pravidlo: Bežná CAPTCHA zostáva v internetovom prehliadači. Ak vás „overenie“ žiada otvoriť systémový nástroj, spustiť príkaz, nainštalovať program, rozšírenie alebo odoslať SMS, nepokračujte.
Čo vlastne CAPTCHA znamená
CAPTCHA je označenie pre spôsob overenia, ktorým sa internetová stránka snaží zistiť, či ju používa skutočný človek alebo automatizovaný program – takzvaný bot.
Stretnete sa s ňou napríklad pri prihlasovaní, registrácii, odosielaní formulára alebo pri návšteve stránky, ktorá sa chráni pred automatizovanými útokmi.
Skutočné CAPTCHA systémy majú viacero podôb. Niekedy zaškrtnete políčko „Nie som robot“, inokedy vyberiete požadované obrázky alebo prepíšete znaky. Moderné systémy často vykonajú veľkú časť kontroly automaticky bez toho, aby ste vôbec niečo riešili.
Samotná CAPTCHA teda nie je nebezpečná. Problémom je jej falošná napodobenina.
Falošná CAPTCHA vyzerá zámerne dôveryhodne
Podvodníci sa nesnažia vytvoriť stránku, ktorá na prvý pohľad kričí „som podvod“. Presný opak. Napodobňujú vzhľad služieb, ktoré ľudia poznajú a ktorým dôverujú.
Microsoft zaznamenal prípady napodobňovania Google reCAPTCHA aj služby Cloudflare Turnstile. Falošné overenie používa známe grafické prvky, políčka, zaškrtávacie značky a texty typu „Verify you are human“ alebo „Overte, že ste človek“.
Útočníci pritom falošnú CAPTCHA neumiestňujú iba na očividne podozrivé stránky. Bezpečnostná spoločnosť LevelBlue v roku 2026 opísala kampaň, pri ktorej boli návštevníci presmerovaní na falošné CAPTCHA stránky aj z viac ako dvoch desiatok napadnutých legitímnych webov.
Preto nestačí povedať: „Ja predsa na pochybné stránky nechodím.“ Napadnutá stránka môže byť web, ktorému by ste za normálnych okolností dôverovali.
Ako útok prebieha na počítači s Windows
Jedna z najznámejších techník využívajúcich falošnú CAPTCHA sa označuje ako ClickFix. Nejde o klasický počítačový vírus, ktorý sa automaticky spustí hneď po otvorení stránky. Ide predovšetkým o sociálne inžinierstvo – útočník presvedčí človeka, aby potrebné kroky vykonal sám.
Predstavte si modelovú situáciu. Otvoríte stránku a zobrazí sa okno:
„Overte, že nie ste robot.“
Kliknete na tlačidlo a následne sa zobrazí návod:
- Stlačte Windows + R.
- Stlačte Ctrl + V.
- Stlačte Enter.
Na prvý pohľad to vyzerá ako ďalšia časť overenia. V skutočnosti ste dostali návod na spustenie príkazu v operačnom systéme.
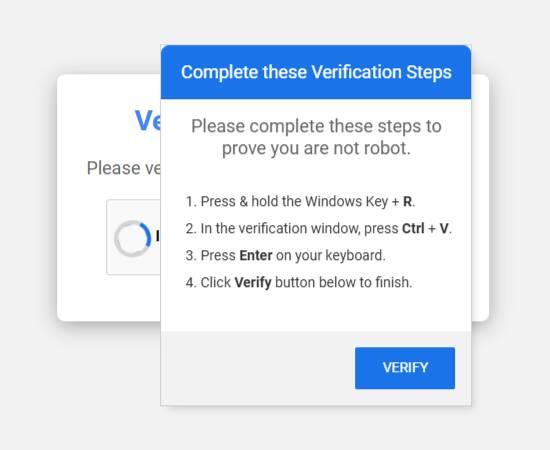
Podvodná stránka môže predtým vložiť škodlivý príkaz do schránky počítača. Schránka je miesto, kam sa dočasne ukladá text alebo iný obsah po použití funkcie Kopírovať.
Kombináciou Windows + R otvoríte vo Windows okno Spustiť. Klávesmi Ctrl + V doň vložíte obsah schránky. A klávesom Enter príkaz spustíte.
Práve posledný krok je kritický. Útočník vás presvedčil, aby ste jeho príkaz spustili sami.
CAPTCHA nepotrebuje, aby ste stláčali Windows + R, otvárali PowerShell, Príkazový riadok alebo Terminál. Ak od vás stránka niečo také žiada, zatvorte ju.
Čo sa po spustení príkazu deje
Záleží na konkrétnej kampani. Microsoft pri útokoch ClickFix zaznamenal šírenie rôznych druhov škodlivého softvéru. Často ide o takzvané infostealery – programy vytvorené na krádež informácií – alebo nástroje poskytujúce útočníkovi vzdialený prístup k počítaču.
Útočníci sa následne snažia dostať k heslám uloženým v prehliadači, prihlasovacím údajom, údajom o finančných službách, histórii prehliadania, kryptomenovým účtom alebo ďalším citlivým údajom.
Ohrozené nie sú iba samotné heslá. Prehliadače používajú aj prihlasovacie relácie a cookies, vďaka ktorým zostávate prihlásení napríklad do e-mailu alebo sociálnej siete. Ich odcudzenie dokáže útočníkovi pomôcť prevziať účet aj iným spôsobom než jednoduchým zistením hesla.
V iných prípadoch útok stiahne ďalší škodlivý softvér alebo poskytne útočníkovi vzdialený prístup k zariadeniu.
Prečo antivírus nemusí byť jedinou záchranou
Práve tu je ClickFix zákerný. Útočník sa snaží prinútiť používateľa, aby príkaz spustil prostredníctvom normálnych súčastí Windows.
Bezpečnostný program dokáže mnoho takýchto útokov odhaliť a zastaviť, no spoliehať sa iba na antivírus nie je dobrá stratégia. Microsoft upozorňuje, že technika ClickFix je založená práve na ľudskej spolupráci – na tom, že používateľ sám vykoná kroky, ktoré mu stránka prikáže.
Najlepšou ochranou preto zostáva rozpoznať nezvyčajnú požiadavku ešte pred stlačením Enteru.
Falošná CAPTCHA na mobilnom telefóne vyzerá inak
Na telefóne sa rovnaký trik neprenáša jednoducho tak, že by ste stlačili Windows + R. Telefón má iný operačný systém a útočníci preto používajú iné postupy.
Jednu zaujímavú kampaň opísala v apríli 2026 bezpečnostná spoločnosť Malwarebytes. Používateľ prišiel na stránku, ktorá vyzerala ako CAPTCHA. Po stlačení tlačidla stránka otvorila aplikáciu na odosielanie SMS s vopred pripravenou správou a zahraničnými telefónnymi číslami.
Podvod pokračoval cez viacero krokov a obeť bola navádzaná na odosielanie ďalších správ. Cieľom bolo vytvoriť poplatky za medzinárodné SMS, z ktorých útočníci profitovali prostredníctvom mechanizmu označovaného ako SMS pumping alebo International Revenue Share Fraud.
Žiadna legitímna CAPTCHA nepotrebuje, aby ste na potvrdenie toho, že ste človek, posielali SMS na neznáme zahraničné čísla.
Ak sa po kliknutí na „overenie“ otvorí aplikácia Správy s pripraveným číslom a textom, správu neposielajte.
Pozor aj na tlačidlo „Povoliť“
Ďalšia verzia falošného overenia žiada používateľa, aby klikol na tlačidlo Povoliť. Text pritom môže tvrdiť, že je to potrebné na dokázanie, že nie ste robot, prehratie videa alebo pokračovanie na stránku.
V skutočnosti tým môžete webovej stránke udeliť právo zobrazovať upozornenia.
Potom sa na obrazovke začnú objavovať správy o údajných vírusoch, napadnutom počítači, výhre alebo nutnosti niečo nainštalovať. Tieto upozornenia často slúžia ako ďalší krok podvodu.
Samotné povolenie webových upozornení ešte neznamená automaticky nainštalovaný vírus. Treba však povolenie pre podozrivú stránku zrušiť a neklikať na správy, ktoré následne zobrazuje.
Falošná CAPTCHA môže žiadať aj inštaláciu
ESET upozorňuje aj na podvodné CAPTCHA, ktoré vyžadujú stiahnutie súboru, inštaláciu rozšírenia prehliadača alebo inú zmenu zariadenia.
Tu opäť platí jednoduchá kontrolná otázka: Prečo by overenie, že som človek, potrebovalo inštalovať program?
Nepotrebuje.
Ak stránka pod zámienkou CAPTCHA žiada inštalovať aplikáciu, rozšírenie, bezpečnostnú aktualizáciu alebo neznámy súbor, stránku zatvorte.
Ako rozoznať bežnú CAPTCHA od podvodu
| Bežné overenie | Varovný signál podvodu |
|---|---|
| Zaškrtnete políčko „Nie som robot“. | Po zaškrtnutí dostanete ďalší návod na prácu so systémom. |
| Vyberáte obrázky alebo zadávate zobrazené znaky. | Máte stlačiť Windows + R, Ctrl + V a Enter. |
| Celé overenie zostáva v prehliadači. | Máte otvoriť PowerShell, Terminál alebo Príkazový riadok. |
| Netreba nič inštalovať. | Máte stiahnuť program, súbor alebo rozšírenie. |
| Netreba posielať SMS. | Overenie otvorí aplikáciu Správy a žiada odoslať SMS. |
| Nepotrebuje vaše heslo ani údaje z platobnej karty. | Stránka začne požadovať prihlasovacie alebo platobné údaje. |
Najlepším vodidlom teda nie je iba vzhľad stránky. Podvodníci dokážu grafiku napodobniť veľmi presvedčivo.
Sledujte predovšetkým to, čo od vás stránka žiada urobiť.
Stačí kliknúť na falošné políčko a počítač je napadnutý
Nie. Toto je dôležitý rozdiel.
ESET uvádza, že samotné kliknutie na políčko falošnej CAPTCHA ešte samo osebe nestačí na nainštalovanie malvéru pri typickom útoku ClickFix. Nebezpečenstvo výrazne rastie vo chvíli, keď podľa ďalších pokynov spustíte pripravený príkaz, niečo nainštalujete alebo udelíte podozrivé oprávnenie.
Preto netreba spanikáriť, ak ste stránku otvorili a až potom ste si uvedomili, že vyzerá podozrivo.
Čo robiť, ak ste iba otvorili falošnú CAPTCHA
Ak ste stránku iba otvorili alebo klikli na políčko, ale nič ste nekopírovali, nespúšťali, neinštalovali ani nepovolili, stránku zatvorte.
Ak ste jej povolili zobrazovanie upozornení, zrušte toto povolenie v nastaveniach prehliadača.
Pre istotu je vhodné spustiť bezpečnostnú kontrolu zariadenia, predovšetkým ak sa zároveň niečo automaticky stiahlo alebo ste zaznamenali nezvyčajné správanie.
Skopírovali ste príkaz, ale ešte ste nestlačili Enter
V tejto situácii máte veľkú výhodu: príkaz ešte nebol vykonaný.
Nestláčajte Enter. Zatvorte okno Spustiť, PowerShell, Terminál alebo iný systémový nástroj, ktorý ste podľa pokynov otvorili.
Potom skopírujte ľubovoľný neškodný text. Tým prepíšete podozrivý obsah uložený v schránke.
Následne spustite bezpečnostnú kontrolu počítača a skontrolujte, či sa do prehliadača nestiahlo niečo neznáme alebo nepribudlo nové rozšírenie.
Stlačili ste Enter a príkaz sa spustil
Tu už postupujte tak, akoby zariadenie mohlo byť napadnuté.
- Odpojte počítač od internetu. Vypnite Wi-Fi alebo odpojte sieťový kábel.
- Na inom dôveryhodnom zariadení zmeňte heslá k najdôležitejším účtom. Začnite e-mailom, pretože cez e-mail sa často obnovujú heslá k ďalším službám.
- Zapnite dvojfaktorové alebo viacfaktorové overenie.
- Odhláste ostatné aktívne relácie v e-maili, sociálnych sieťach a ďalších dôležitých službách.
- Spustite úplnú bezpečnostnú kontrolu zariadenia.
- Skontrolujte nainštalované programy, rozšírenia prehliadača a stiahnuté súbory.
- Ak na zariadení používate internetbanking alebo ste v prehliadači mali uložené finančné údaje, kontaktujte svoju banku pri akomkoľvek podozrení na ich zneužitie.
- Ak sa napadnutie potvrdí alebo si nie ste istí stavom systému, obráťte sa na odborníka. Pri vážnej infekcii je najbezpečnejším riešením aj čistá inštalácia operačného systému.
Heslá nemeňte na zariadení, pri ktorom máte podozrenie na aktívny škodlivý softvér. Nové heslo by útočník mohol opäť zachytiť.
Čo robiť, ak ste na telefóne odoslali SMS
Skontrolujte odoslané správy a pozrite sa, na aké čísla smerovali. Skontrolujte aj aktuálnu spotrebu a neskôr faktúru mobilného operátora.
Ak ste odoslali neznáme medzinárodné alebo spoplatnené SMS, kontaktujte svojho operátora. Informujte ho o podvode a opýtajte sa na možnosť zablokovať prémiové alebo medzinárodné SMS, ak ich nepoužívate.
Malwarebytes upozorňuje, že pri takomto type podvodu si treba všímať aj menšie neznáme poplatky, nielen veľkú jednorazovú sumu.
Ak ste zadali heslo alebo údaje z platobnej karty
Ak vás falošná stránka následne presmerovala na prihlasovací formulár a zadali ste svoje heslo, považujte ho za prezradené.
Na inom bezpečnom zariadení ho okamžite zmeňte. Ak ste rovnaké heslo používali aj inde, zmeňte ho vo všetkých týchto službách.
Pri zadaní údajov platobnej karty alebo prihlasovacích údajov do bankovníctva bezodkladne kontaktujte svoju banku cez jej oficiálne telefónne číslo alebo aplikáciu. Nevolajte na číslo uvedené na podvodnej stránke.
Prečo tento podvod funguje aj na skúsených ľudí
Falošná CAPTCHA neútočí iba na nedostatok technických vedomostí. Útočí hlavne na naše návyky.
Keď vidíme „Nie som robot“, väčšinou nad tým dlho nerozmýšľame. Chceme sa dostať k článku, videu, dokumentu alebo službe a bezpečnostné overenie vnímame len ako malú prekážku.
Podvodník tento okamih využije. Najskôr nám ukáže niečo známe a dôveryhodné. Až potom pridá nezvyčajný krok.
Človek si pritom často povie: „Asi to tak teraz funguje.“
Práve v tejto chvíli je najlepšie zastaviť sa a položiť si jednoduchú otázku: Prečo odo mňa internetová stránka potrebuje toto?
Prečo by CAPTCHA potrebovala spúšťať príkazy v mojom počítači? Prečo by potrebovala odosielať SMS? Prečo by potrebovala inštalovať rozšírenie?
Odpoveď je jednoduchá: nepotrebuje.
Čo si z článku odniesť
- Falošná CAPTCHA môže vyzerať takmer rovnako ako skutočná.
- Skutočné overenie vás nebude posielať do Windows Run, PowerShellu ani Terminálu.
- CAPTCHA nepotrebuje inštalovať program alebo rozšírenie.
- Na telefóne neposielajte SMS len preto, aby ste údajne dokázali, že nie ste robot.
- Samotné otvorenie podvodnej stránky nie je to isté ako spustenie škodlivého príkazu.
- Ak ste príkaz spustili alebo niečo nainštalovali, odpojte zariadenie od internetu a začnite zabezpečovať svoje účty z iného zariadenia.
- Najdôležitejšie nie je, ako CAPTCHA vyzerá, ale čo od vás požaduje.
Zdroje
Pri príprave článku boli použité najmä tieto odborné a oficiálne zdroje:
- ESET – Fake CAPTCHA scam: How to spot ClickFix and what to do next, 20. októbra 2026. Aktuálne vysvetlenie falošných CAPTCHA, techniky ClickFix, varovných signálov a postupu po vykonaní škodlivých pokynov.
- Microsoft Threat Intelligence – Think before you Click(Fix): Analyzing the ClickFix social engineering technique, 21. augusta 2025. Podrobná technická analýza ClickFix a spôsobov zneužitia falošných CAPTCHA.
- Microsoft Security Intelligence – Behavior:Win32/ClickFix. Popis mechanizmu, pri ktorom je škodlivý príkaz vložený do schránky a používateľ je navedený na jeho spustenie.
- Federal Trade Commission – How to spot a CAPTCHA scam, jún 2026. Odporúčania pre používateľov po stretnutí s falošnou CAPTCHA a po spustení škodlivého príkazu.
- Malwarebytes – Fake CAPTCHA scam turns a quick click into a costly phone bill, 28. apríla 2026. Zdokumentovaný mobilný podvod využívajúci falošnú CAPTCHA a medzinárodné SMS.
- LevelBlue SpiderLabs – Fake CAPTCHA Campaign: Inside a Multi-Stage Stealer Assault, 19. marca 2026. Analýza kampane, ktorá využívala napadnuté legitímne webové stránky a falošné CAPTCHA na šírenie škodlivého softvéru.
- CSIRT.SK – mesačné bezpečnostné správy. Slovenský vládny CSIRT upozorňoval na kampane ClickFix vrátane phishingovej kampane zneužívajúcej identitu Booking.com a falošnú CAPTCHA.